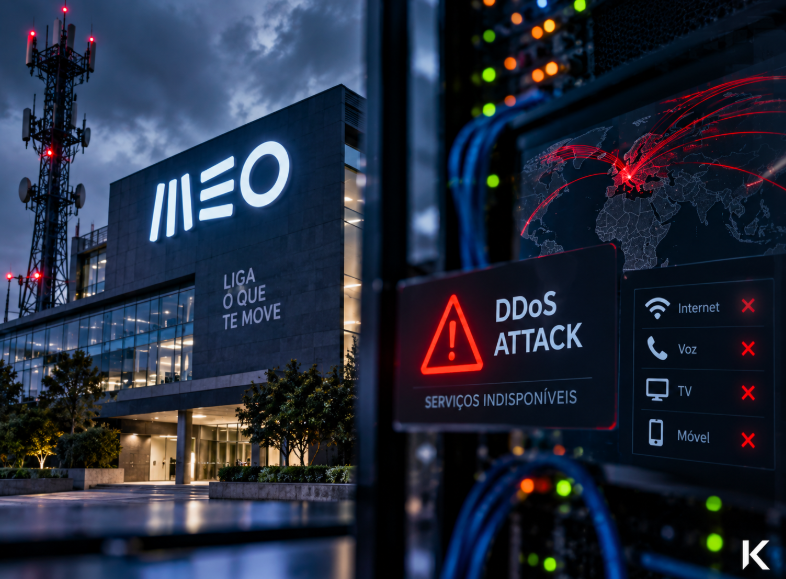
No dia 14 de setembro de 2026, o Observador publicou que a MEO tinha sido alvo de um “ataque em massa” que provocou falhas e instabilidade nos seus serviços de telecomunicações.
A própria operadora confirmou depois à Lusa que o ataque provocou congestionamento e degradação da sua rede internacional. Durante a tarde, milhares de utilizadores reportaram dificuldades, sobretudo no acesso à Internet fixa e móvel.
No pico do problema, o Downdetector chegou a registar perto de 7.000 ocorrências relacionadas com a MEO, muito acima das restantes operadoras naquele momento.
Mas há uma diferença importante entre derrubar ou congestionar uma rede e entrar nos sistemas para roubar informação.
A MEO garante que não houve intrusão nem acesso aos dados da empresa ou dos clientes e afirma ter ativado medidas de mitigação e recuperação que permitiram restabelecer a estabilidade do serviço.
E há algo que ainda não sabemos: a operadora não tornou público, até agora, o mecanismo técnico do ataque. Portanto, seria precipitado afirmar que se tratou especificamente de um DDoS ou de outro tipo concreto de ciberataque.
A história deixa uma lembrança pouco confortável:
não é preciso roubar um único ficheiro para um ataque digital afetar milhares de pessoas. Basta atingir a infraestrutura que as mantém ligadas.
As operadoras de telecomunicações já deviam ser tratadas como infraestruturas críticas de cibersegurança?
VOTEUP — Sim. Quando a rede cai, uma parte do país também pára.
VOTEDOWN — Já existem mecanismos suficientes; nenhum sistema é imune.
Fonte original: Observador — 14 de setembro de 2026.
Confirmação: MEO/Lusa, reproduzida pela RTP, Renascença e Diário de Notícias.
Comentários
Ainda não há comentários. Seja o primeiro a participar.
Para comentar, entra com a tua conta Google.